
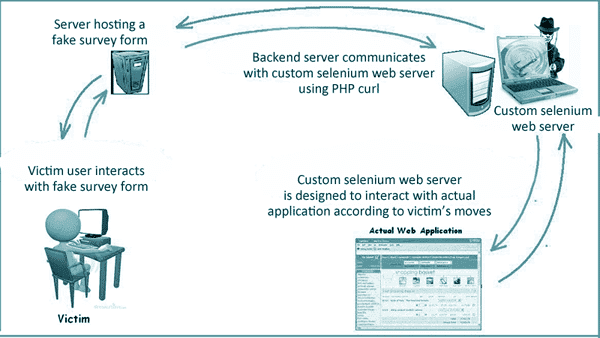
Inleiding
U heeft waarschijnlijk wel eens gehoord van phishing — de wijdverspreide poging om duizenden gebruikers te misleiden tot het afstaan van gevoelige informatie. Maar heeft u ook gehoord van whaling? In tegenstelling tot phishing richt whaling zich op één enkel high-profile individu, zoals een CEO of senior executive, wiens toegang voor aanvallers veel grotere beloningen kan opleveren.
Wat is whaling?
- Phishing: Werpt een breed net uit, in de hoop dat een percentage van de slachtoffers toehapt.
- Whaling: Richt zich op één “grote vis” met geprivilegieerde toegang tot waardevolle gegevens.
- Methode: Dezelfde social engineering-tactieken als phishing, maar met zeer gepersonaliseerd lokaas.
Een typisch whaling-scenario
Stel u een CEO voor wiens hobby’s en persoonlijke details openbaar online beschikbaar zijn.
- Een aanvaller onderzoekt deze details (bijv. golf, reizen of hobby’s).
- Zij stellen een overtuigende e-mail op die is afgestemd op de interesses van de leidinggevende.
- De e-mail bevat een kwaadaardige link of bijlage.
- Het klikken hierop kan leiden tot diefstal van inloggegevens, installatie van malware of zelfs de volledige overname van het bedrijfsnetwerk.
Waarom leidinggevenden hoofddoelen zijn
- Toegang op hoog niveau: Leidinggevenden hebben vaak brede systeemprivileges.
- Openbare profielen: Hun persoonlijke informatie is makkelijker te vinden.
- Invloed: Eén enkel gecompromitteerd account kan betalingen autoriseren, wijzigingen goedkeuren of gevoelige gegevens blootstellen.
Hoe u zich kunt verdedigen tegen whaling
- Bewustwordingstraining: Informeer leidinggevenden over gerichte social engineering.
- Regelmatige audits: Zorg ervoor dat de apparaten van leidinggevenden vrij zijn van malware.
- E-mailfiltering: Zet geavanceerde filters in om verdachte berichten te onderscheppen.
- Verificatieprotocollen: Vereis secundaire controles voor gevoelige verzoeken (bijv. financiële overboekingen).
Conclusie
Whaling klinkt misschien ongebruikelijk, maar het is een van de gevaarlijkste vormen van social engineering. Door bewustwording, technische waarborgen en regelmatige audits te combineren, kunnen organisaties het risico verkleinen dat leidinggevenden de “grote vangst” worden voor cybercriminelen.