
Inleiding
Intrusion Detection Systems (IDS) zijn ontwikkeld als reactie op talloze aanvallen op vooraanstaande organisaties — van Sony en eBay tot NASA en het Amerikaanse ministerie van Defensie. Tegenwoordig is IDS-technologie een hoeksteen van netwerkbeveiliging, die organisaties helpt dreigingen te detecteren en erop te reageren voordat ze ernstige schade aanrichten.
Wat is een IDS?
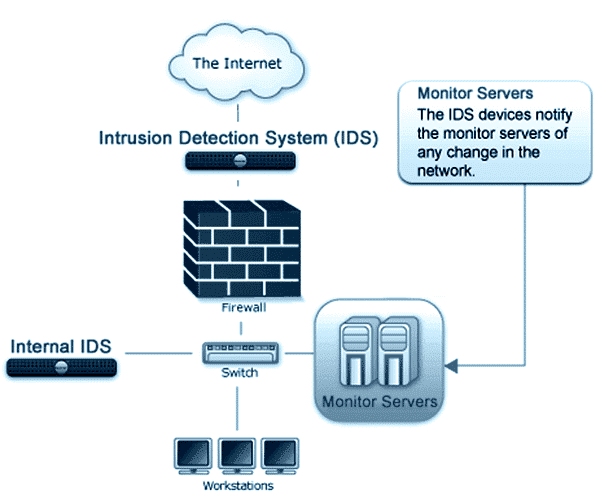
Een IDS is een beveiligingsbeheersysteem voor computers en netwerken. Het kan hardware, software of een combinatie van beide zijn, ontworpen om:
- Gebeurtenissen in systemen en netwerken te monitoren
- Verkeer te analyseren op tekenen van kwaadaardige activiteiten
- Zowel externe aanvallen als intern misbruik te detecteren
Hoe IDS werkt
IDS combineert doorgaans passieve en actieve componenten:
- Passieve monitoring: Inspecteert configuratiebestanden, wachtwoordsterkte en auditlogs om zwakke punten of beleidsschendingen te detecteren.
- Actieve monitoring: Simuleert bekende aanvalsmethoden, registreert systeemreacties en analyseert vastgelegde datapakketten op verdacht gedrag.
Dit proces in twee stappen biedt inzicht in kwetsbaarheden en potentiële inbreuken.
Waarom IDS belangrijk is
- Vroegtijdige detectie: Identificeert aanvallen voordat ze escaleren.
- Interne bescherming: Detecteert misbruik of oneigenlijk gebruik van binnenuit de organisatie.
- Ondersteuning bij compliance: Helpt te voldoen aan wettelijke vereisten en auditnormen.
- Brede toepasbaarheid: Van kleine bedrijven tot wereldwijde ondernemingen, elk genetwerkt systeem is een potentieel doelwit.
Het juiste IDS kiezen
Er bestaat geen universele IDS-oplossing. De juiste keuze hangt af van:
- Netwerkgrootte en complexiteit
- Compliance-eisen
- Beschikbare interne expertise
Omdat de implementatie van een IDS complex kan zijn, is overleg met IT-beveiligingsexperts vaak de beste manier om een oplossing te ontwerpen die past bij uw omgeving.
Conclusie
Elke organisatie die verbonden is met een netwerk is een potentieel doelwit. Door een IDS te implementeren, krijgt u inzicht in dreigingen, versterkt u uw verdediging en verkleint u het risico op kostbare datalekken.