
Inleiding
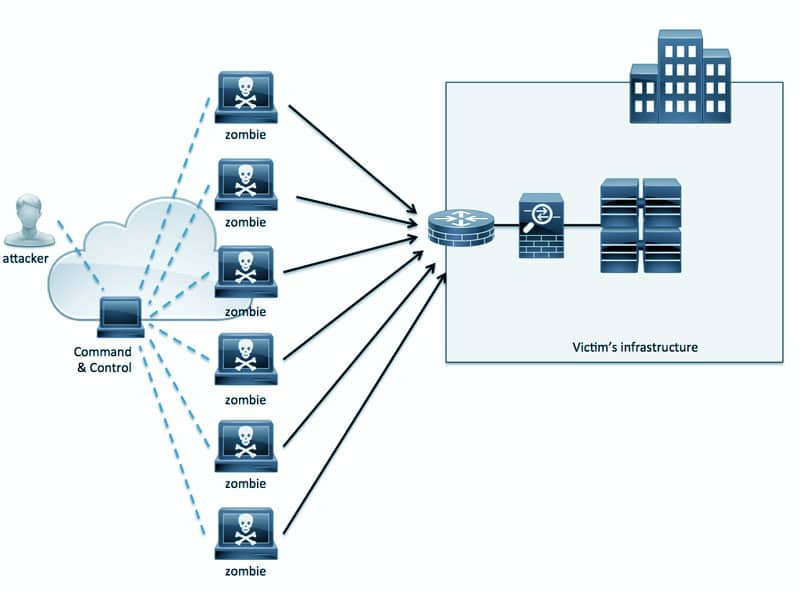
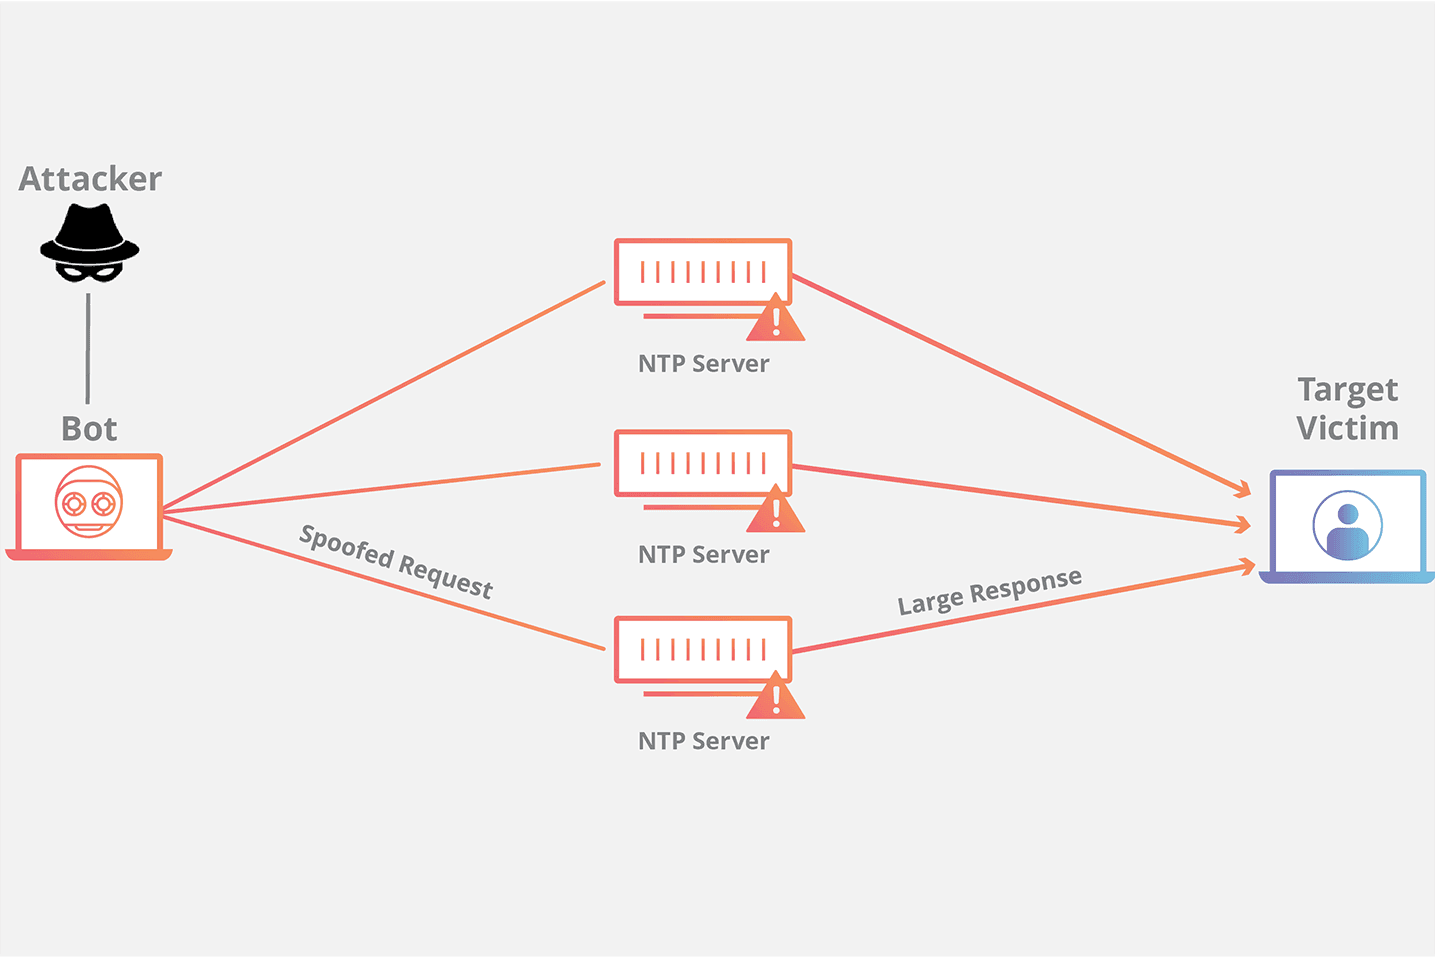
Historisch bericht uit 2014. Dit artikel beschrijft de aankondiging of uitleg van toen; het bevestigt geen actuele dienstafspraken, productondersteuning of beveiligingsstatus. Eind 2014 ontdekten beveiligingsonderzoekers van Google ten minste drie ernstige kwetsbaarheden in het Network Time Protocol (NTP). Gezien het wijdverbreide gebruik van NTP op tientallen miljoenen systemen, vormen deze lekken een aanzienlijk beveiligingsrisico, inclusief het potentieel voor DDoS-amplificatie en remote code execution.
Belangrijkste geïdentificeerde kwetsbaarheden
1. Buffer Overflow (CVE-2014-9295)
- Een stack-based buffer overflow in
ntpdstelde aanvallers in staat om op afstand gemanipuleerde pakketten te verzenden. - Het misbruiken van dit lek maakte de uitvoering van kwaadaardige code mogelijk met dezelfde rechten als het
ntpd-proces. - Had invloed op alle
ntpd-versies vóór versie 4.2.8.
2. Zwakke authenticatiesleutels
- Er werd vastgesteld dat NTP cryptografisch zwakke sleutels genereerde.
- Deze zwakte kon de authenticatie ondermijnen en de deur openen voor meerdere aanvalsvectoren.
3. Ontbrekende ‘Return on Error’
- Een programmeerfout zorgde ervoor dat bepaalde zeldzame condities de verwerking voortzetten in plaats van te stoppen.
- Hoewel dit de integriteit niet direct in gevaar bracht, creëerde het toch exploiteerbaar gedrag.
- Alle NTP v4-versies vóór 4.2.8 waren getroffen.
Waarom dit belangrijk is
- Omvang van blootstelling: NTP is ingebed in talloze systemen wereldwijd.
- Lage drempel: Zelfs aanvallers met beperkte expertise konden deze lekken misbruiken.
- Potentiële impact: Remote code execution, DDoS-amplificatie en systeemcompromittering.
Maatregelen ter beperking
- Upgrade onmiddellijk naar NTP-versie 4.2.8 of hoger.
- Implementeer ingress- en egress-filtering (zoals aanbevolen in BCP38) om het DDoS-risico te verminderen.
- Audit systemen om er zeker van te zijn dat er geen kwetsbare daemons in productie blijven.
Conclusie
De NTP-kwetsbaarheden laten zien hoe zelfs langbestaande protocollen kritieke lekken kunnen bevatten. Door tijdig te upgraden en best practices zoals filtering en monitoring toe te passen, kunnen organisaties zichzelf beschermen tegen zowel opportunistische als gerichte aanvallen.