
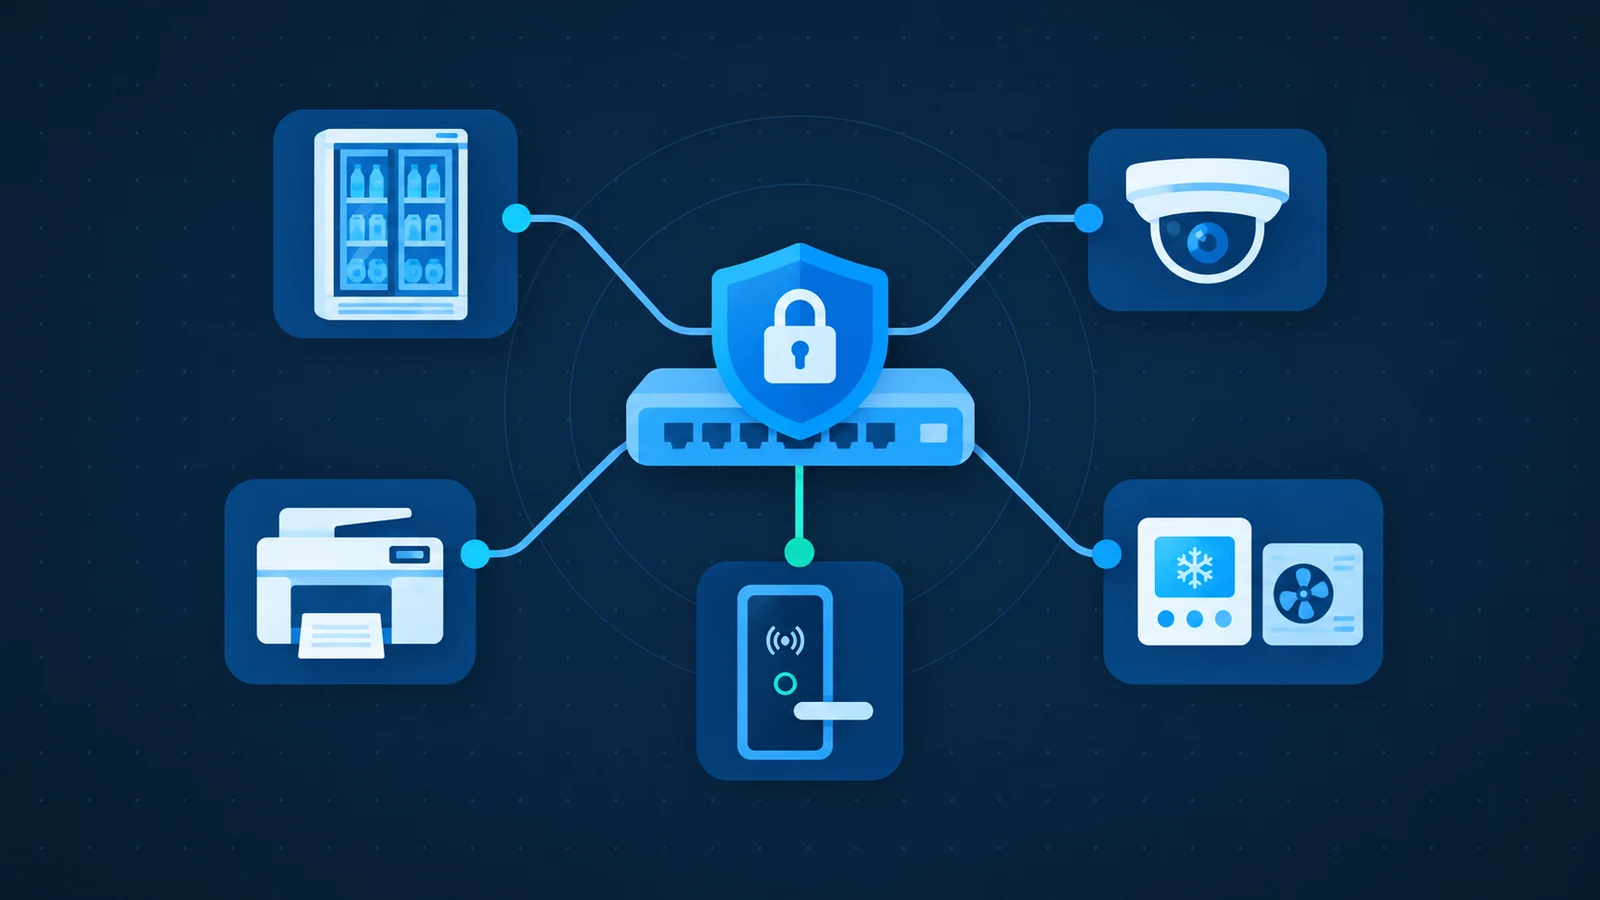
Slimme apparaten beveiligen betekent dat u alle verbonden apparatuur beschermt waarvan uw bedrijf afhankelijk is, niet alleen laptops en servers. Camera’s, printers, deurlezers, koeling en klimaatregeling kunnen informatie blootstellen of fysieke processen verstoren wanneer toegang slecht is geregeld.
Begin bij één over het hoofd gezien verbonden apparaat
- Leg het zakelijke doel, de locatie, de eigenaar en de gespecialiseerde leverancier vast.
- Ga na wie het lokaal, op afstand en via een cloudportaal kan bereiken.
- Controleer de ondersteuning voor updates, beheerderstoegang en de vervangingsplanning.
- Stem operationele controles af met de specialist; schakel veiligheidsfuncties niet uit.
Begin bij het bedrijfsproces, niet bij het apparaat
Een overgenomen camera kan beelden blootstellen; een gewijzigde regelaar kan een proces verstoren. Een koelstoring kan voorraad in gevaar brengen, terwijl een onbeschikbaar deursysteem toegang vertraagt. Dit zijn mogelijke gevolgen, geen bewering dat ieder verbonden apparaat dezelfde kwetsbaarheden heeft.
Leg per apparaat de locatie, eigenaar, leverancier, netwerkverbinding en einddatum van ondersteuning vast. Neem ook apparatuur van verhuurders en onderhoudspartijen mee. Wat werkt niet meer wanneer het apparaat, de internetverbinding of de clouddienst van de leverancier uitvalt?
Scheid apparatuur en beperk bereikbaarheid
Operationele apparatuur hoort niet vanzelf onbeperkte toegang te delen met kantoorcomputers of gastwifi. Laat IT aparte netwerkzones ontwerpen en alleen noodzakelijke verbindingen toestaan. Een andere wifinaam zonder toegangsregels is daarvoor niet voldoende.
Verwijder onnodige rechtstreekse internettoegang en ongebruikte diensten. Vervang standaardwachtwoorden, gebruik persoonlijke beheeraccounts waar mogelijk en beveilig leveranciersportalen met MFA. Stem wijzigingen af met de specialist: netwerkisolatie mag alarmen of veiligheidsfuncties niet uitschakelen.
Een apparaatregistratie die IT met de bedrijfsvoering verbindt
Fictief voorbeeld: een kantoorprinter. Voor veiligheidskritische apparatuur is een door een specialist goedgekeurde beoordeling nodig in plaats van het kopiëren van dezelfde instellingen.
Eigendom en toegang
- Doel: printen en scannen door personeel.
- Eigenaar: officemanager; onderhoudscontactpersoon opgenomen in goedgekeurde registers.
- Documenteer toegestane kantoorverbindingen en de feitelijke toegangsroute van de leverancier.
Ondersteuning en controles
- Leg de firmwareversie, de updatebron en de einddatum van de ondersteuning vast.
- Controleer opgeslagen documenten en goedgekeurde instellingen voor beveiligd printen.
- Test na een geautoriseerde wijziging het printen, scannen en de monitoring; leg het resultaat vast.
Koop ook ondersteuning, niet alleen slimme functies
Vraag vóór aanschaf wie beveiligingsupdates levert, hoe die worden geïnstalleerd en wanneer ondersteuning stopt. Maak een vervangingsplan voor apparatuur die niet meer kan worden bijgewerkt. Controleer hoe eigendom, cloudaccounts en beheerrechten worden overgedragen bij een leverancierswissel.
Plan updates rond bedrijfsprocessen en test daarna de werking. Controleer bij printers ook beveiligd afdrukken en opgeslagen documenten; bij regelaars de goedgekeurde instellingen en alarmmeldingen. Test beveiligingswijzigingen nooit door de werkelijke bewaartemperatuur van levensmiddelen te veranderen.
Zorg dat u problemen ook onafhankelijk opmerkt
Een geslaagde aanmelding bewijst niet dat apparatuur goed functioneert. Gebruik waar nodig onafhankelijke bewaking en escalatie, bijvoorbeeld een afzonderlijk temperatuuralarm. Spreek af wie buiten kantooruren reageert en hoe medewerkers veilig doorwerken wanneer beheer op afstand uitvalt.
Bespreek isolatie en handmatige bediening vooraf met bevoegde specialisten. Koppel veiligheidskritische apparatuur niet op eigen initiatief los. Begin deze week met één vergeten apparaat: bepaal de eigenaar, controleer updates en beschrijf hoe iemand er werkelijk toegang toe krijgt.
Maak van de checklist een praktische vervolgstap
ICT Shift beoordeelt netwerken en toegangsbeheer rond verbonden apparatuur, samen met gespecialiseerde leveranciers en met behoud van hun veiligheidsverantwoordelijkheden. Bekijk onze cybersecurity en bedrijfscontinuïteit en ons cloud- en infrastructuurbeheer, of bespreek uw situatie met een engineer voor een beoordeling van uw apparatuur.
Bronnen en verdere informatie
NCSC: apparaatbeveiliging; CISA: veilige toegang op afstand.